수천 건 결제내역 해킹…금감원, '정보유출' 토스페이먼츠·코엠페이먼츠 현장검사 착수
수천 건 결제내역 해킹…금감원, '정보유출' 토스페이먼츠·코엠페이먼츠 현장검사 착수
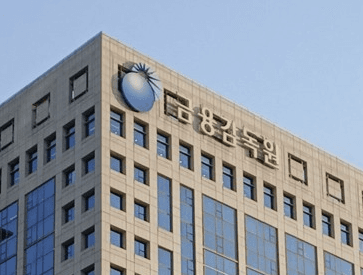
국내 전자지급결제대행(PG)사인 토스페이먼츠와 코엠페이먼츠가 해킹 공격을 받아 신용카드 관련 정보가 유출된 사실이 확인되면서, 금융감독원이 두 회사에 대한 현장검사에 들어갔습니다.
금감원에 따르면 지난 7일부터 해당 PG사 2곳에 대한 점검을 진행하던 중 신용정보 유출 사실이 확인돼, 9일 정식 현장검사로 전환됐습니다. 금감원은 해킹된 회원 신용카드 번호와 유효기간, 비밀번호 등 유출 현황과 침투 경로를 들여다보고 있습니다. 일각에서는 카드사별로 수천 건씩 총 수만 건 규모의 정보가 유출됐을 가능성이 제기됐고, 거의 모든 카드사의 고객 정보 일부가 영향을 받았을 수 있다는 보도도 나왔습니다.
이 중 토스페이먼츠는 자사 PG 시스템 자체가 해킹된 것은 아니라고 해명했습니다. 토스 측 설명에 따르면, 자사 PG 서비스를 이용하는 특정 가맹점 1곳의 웹사이트에서 결제연동플랫폼 인증정보(연동키)가 외부에 노출됐고, 제3자가 이를 이용해 해당 가맹점의 결제 내역을 조회한 사건이라는 것입니다. 확인된 피해 규모는 결제 4,131건, 정보주체 2,671명으로, 구매자 성명·마스킹 처리된 카드번호·승인번호 등 영수증 수준의 정보가 조회됐으며, 카드 비밀번호·유효기간·CVC 등 실제 결제에 악용될 수 있는 민감 정보는 포함되지 않아 추가 결제나 취소는 불가능하다고 설명했습니다. 토스페이먼츠는 "현재까지 확인된 부정결제 피해 사례는 없다"며 "사실 확인 즉시 접근 경로를 차단하고 전체 접속 기록을 분석해 대상과 범위를 파악했다"고 밝혔습니다. 다만 일부 보도에서 언급된 '수만 건' 규모는 실제 확인된 수치와 다르다고 반박했습니다.
한편 이번 공격의 배후로 중국계 해커가 거론되고 있습니다. 금융당국 관계자는 "현재까지 파악된 접속 IP 주소를 추적한 결과 중국계로 추정되는 것은 사실"이라면서도 "IP 우회 기법이 다양하고 고도화돼 있어 현 단계에서 국적을 단정하기는 어렵다"고 밝혔습니다. 금감원은 해커가 상대적으로 보안이 약한 PG사를 노렸다는 점에 주목하며, 생성형 AI를 활용한 공격 가능성도 배제하지 않고 있습니다. PG사를 거친 정보 유출은 특정 업체를 넘어 전체 결제망의 보안 신뢰도 문제로 번질 수 있어, 검사 결과에 업계 관심이 쏠리고 있습니다.
한국 카드(특히 위 PG사 결제 이력이 있는 카드)를 온라인 쇼핑 등에 계속 사용 중이시라면, 카드사 앱이나 문자로 이상 거래 알림이 오는지 한 번씩 확인해보시는 게 좋습니다. 뉴질랜드에서도 온라인 결제 시 가급적 가상카드번호(일회용 카드번호) 서비스를 제공하는 카드사를 이용하거나, 정기적으로 거래 내역을 점검하는 습관을 들이시는 걸 권해드립니다. 특히 해외에서 한국 계좌·카드 관련 피싱 문자(스미싱)가 함께 늘어나는 경우가 많으니, 출처가 불분명한 링크는 클릭하지 않는 것도 중요합니다.
관련 링크
댓글 최대 100개
첫 번째 댓글을 남겨보세요.
댓글을 작성하려면 로그인이 필요합니다.